Domain fanadventure.de kaufen?
Wir ziehen mit dem Projekt
fanadventure.de um.
Sind Sie am Kauf der Domain
fanadventure.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain fanadventure.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Ransomware-Schutz
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
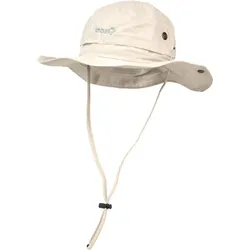
Sondra Wanderhut: Schutz und Stil auf Ihrem AbenteuerMit dem Sondra Hat sind Sie bei Ihren Outdoor-Abenteuern jeder Herausforderung gewachsen. Diese Unisex-Mütze vereint Funktionalität und Stil, um Ihnen das beste Wandererlebnis zu bieten. Es besteht aus einem hochwertigen Stoff mit UV-Schutzfaktor und heißversiegelten Nähten und schützt Sie vor schädlichen Sonnenstrahlen und schlechtem Wetter. Atemlöcher sorgen für optimale Belüftung und sorgen dafür, dass Sie jederzeit kühl und komfortabel bleiben. Darüber hinaus garantiert das verstellbare Design mit Gummi und Riemen sowie die Befestigung der Flügel mit Schnappverschlüssen einen perfekten und sicheren Sitz in jeder Situation. Machen Sie sich bereit, mit dem Sondra-Hut neue Horizonte zu erobern und lassen Sie Ihren Abenteuergeist in der Sonne erstrahlen.50,99 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Gebläse RD4 60Hz Kühlluft mit Schutz- gitter (Spannung nach Bestellung) - 652222...Weishaupt Gebläse RD4 60Hz - Industriegerät mit Schutzgitter Das Weishaupt Gebläse RD4 60Hz ist eine robuste Lösung für industrielle Kühlanforderungen. Es bietet zuverlässige Leistung und hohe Sicherheit durch das integrierte Schutzgitter. Die Spannung ist nach Bestellung anpassbar, was eine vielseitige Integration in verschiedene Systeme ermöglicht. PRODUKTHIGHLIGHTS - Effiziente Kühlung für kritische Anwendungen - Erhöhte Betriebssicherheit durch integriertes Schutzgitter - Konstante Luftzufuhr für stabilen Anlagenbetrieb - Vielseitige Einsatzmöglichkeiten dank flexibler Spannungsanpassung - Robuste Bauweise für hohe Langlebigkeit und minimale Wartung - Einfache Integration in bestehende oder neue Anlagen TECHNISCHE DATEN - Frequenz: 60Hz - Kühlart: Kühlluft - Schutz: Integriertes Schutzgitter - Modellnummer: RD4 - Artikelnummer: 652222 - Spannung: Nach Bestellung anpassbar ANWENDUNGSBEREICHE - Industrielle Fertigungsanlagen: Kühlung von Maschinen, Steuerungen und Prozessen. - Schaltschränke und Elektronik: Wärmeableitung zur Lebensdauerverlängerung sensibler Komponenten. - Wärmeaustauscher und Trocknungsprozesse: Unterstützung durch konstanten Luftstrom. HERSTELLER & QUALITÄT Dieses Gebläse stammt von Max Weishaupt SE, einem bekannten Hersteller für Industrieprodukte. Es steht für deutsche Ingenieurskunst und erfüllt strenge Qualitätsstandards. Hinweis: Symbolfoto / Grafische Darstellung. Das gelieferte Produkt entspricht der technischen Spezifikation, kann jedoch in optischen Details (z.B. Gehäuseform, Beschriftung) von der Abbildung abweichen.3658,82 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Peters, Barbara: Rätsel-Geschichten zum RechtschreibtrainingRätsel-Geschichten zum Rechtschreibtraining , Mit rätselhaften Lesetexten und Wimmelbildern Rechtschreibbewusstsein entwickeln und aufbauen (2. bis 4. Klasse) , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Erscheinungsjahr: 202209, Produktform: Geheftet, Beilage: Broschüre drahtgeheftet, Autoren: Peters, Barbara, Seitenzahl/Blattzahl: 88, Keyword: 2. bis 4. Klasse; Deutsch; Grundschule; Rechtschreibung, Fachschema: Deutsch / Lehrermaterial, Bildungsmedien Fächer: Deutsch/ Kommunikation, Fachkategorie: Schule und Lernen, Bildungszweck: für den Primarbereich, Altersempfehlung / Lesealter: 23, Genaues Alter: GRS, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Schulform: GRS, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Auer Verlag i.d.AAP LW, Verlag: Auer Verlag i.d.AAP LW, Verlag: Auer Verlag in der AAP Lehrerwelt GmbH, Länge: 293, Breite: 211, Höhe: 10, Gewicht: 274, Produktform: Geheftet, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0050, Tendenz: -1, Schulform: Grundschule, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch, WolkenId: 279685726,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sondra Wanderhut: Schutz und Stil auf Ihrem AbenteuerMit dem Sondra Hat sind Sie bei Ihren Outdoor-Abenteuern jeder Herausforderung gewachsen. Diese Unisex-Mütze vereint Funktionalität und Stil, um Ihnen das beste Wandererlebnis zu bieten. Es besteht aus einem hochwertigen Stoff mit UV-Schutzfaktor und heißversiegelten Nähten und schützt Sie vor schädlichen Sonnenstrahlen und schlechtem Wetter. Atemlöcher sorgen für optimale Belüftung und sorgen dafür, dass Sie jederzeit kühl und komfortabel bleiben. Darüber hinaus garantiert das verstellbare Design mit Gummi und Riemen sowie die Befestigung der Flügel mit Schnappverschlüssen einen perfekten und sicheren Sitz in jeder Situation. Machen Sie sich bereit, mit dem Sondra-Hut neue Horizonte zu erobern und lassen Sie Ihren Abenteuergeist in der Sonne erstrahlen.50,99 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware-Schutz
-
Gebläse RD4 60Hz Kühlluft mit Schutz- gitter (Spannung nach Bestellung) - 652222...Weishaupt Gebläse RD4 60Hz - Industriegerät mit Schutzgitter Das Weishaupt Gebläse RD4 60Hz ist eine robuste Lösung für industrielle Kühlanforderungen. Es bietet zuverlässige Leistung und hohe Sicherheit durch das integrierte Schutzgitter. Die Spannung ist nach Bestellung anpassbar, was eine vielseitige Integration in verschiedene Systeme ermöglicht. PRODUKTHIGHLIGHTS - Effiziente Kühlung für kritische Anwendungen - Erhöhte Betriebssicherheit durch integriertes Schutzgitter - Konstante Luftzufuhr für stabilen Anlagenbetrieb - Vielseitige Einsatzmöglichkeiten dank flexibler Spannungsanpassung - Robuste Bauweise für hohe Langlebigkeit und minimale Wartung - Einfache Integration in bestehende oder neue Anlagen TECHNISCHE DATEN - Frequenz: 60Hz - Kühlart: Kühlluft - Schutz: Integriertes Schutzgitter - Modellnummer: RD4 - Artikelnummer: 652222 - Spannung: Nach Bestellung anpassbar ANWENDUNGSBEREICHE - Industrielle Fertigungsanlagen: Kühlung von Maschinen, Steuerungen und Prozessen. - Schaltschränke und Elektronik: Wärmeableitung zur Lebensdauerverlängerung sensibler Komponenten. - Wärmeaustauscher und Trocknungsprozesse: Unterstützung durch konstanten Luftstrom. HERSTELLER & QUALITÄT Dieses Gebläse stammt von Max Weishaupt SE, einem bekannten Hersteller für Industrieprodukte. Es steht für deutsche Ingenieurskunst und erfüllt strenge Qualitätsstandards. Hinweis: Symbolfoto / Grafische Darstellung. Das gelieferte Produkt entspricht der technischen Spezifikation, kann jedoch in optischen Details (z.B. Gehäuseform, Beschriftung) von der Abbildung abweichen.3658,82 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Peters, Barbara: Rätsel-Geschichten zum RechtschreibtrainingRätsel-Geschichten zum Rechtschreibtraining , Mit rätselhaften Lesetexten und Wimmelbildern Rechtschreibbewusstsein entwickeln und aufbauen (2. bis 4. Klasse) , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Erscheinungsjahr: 202209, Produktform: Geheftet, Beilage: Broschüre drahtgeheftet, Autoren: Peters, Barbara, Seitenzahl/Blattzahl: 88, Keyword: 2. bis 4. Klasse; Deutsch; Grundschule; Rechtschreibung, Fachschema: Deutsch / Lehrermaterial, Bildungsmedien Fächer: Deutsch/ Kommunikation, Fachkategorie: Schule und Lernen, Bildungszweck: für den Primarbereich, Altersempfehlung / Lesealter: 23, Genaues Alter: GRS, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Schulform: GRS, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Auer Verlag i.d.AAP LW, Verlag: Auer Verlag i.d.AAP LW, Verlag: Auer Verlag in der AAP Lehrerwelt GmbH, Länge: 293, Breite: 211, Höhe: 10, Gewicht: 274, Produktform: Geheftet, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0050, Tendenz: -1, Schulform: Grundschule, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch, WolkenId: 279685726,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Helf, Reinhold: 17 Spiele und Rätsel zur räumlichen Orientierung17 Spiele und Rätsel zur räumlichen Orientierung , Lernen geht auch anders: Topografie und räumliche Orientierung spielerisch trainieren mit Mystery, Logical, Lesespurgeschichte & Co. Kommt Ihnen das bekannt vor? Sie wollen im Geographieunterricht die Fähigkeit zur räumlichen Orientierung verbessern und festigen. Allerdings merken Sie, dass Ihre Schüler*innen unkonzentriert und wenig motiviert sind. Lassen Sie das Arbeitsblatt doch einmal in der Tasche stecken und überraschen Sie Ihre Klasse mit einem Spiel! Anhand dieser 17 ausgewählten, praxiserprobten Rätsel und Spiele bringen Sie Abwechslung in Ihren Unterrichtsalltag und motivieren Ihre Schüler*innen. Zugleich werden Konzentration und Ausdauer gesteigert sowie soziale und fachliche Kompetenzen gefördert. Die verschiedenen Facetten des Lehrplanthemas Räumliche Orientierung werden anhand von unterschiedlichen Methoden in den Klassen 5 bis 10 erarbeitet. Die für die Umsetzung benötigten Materialien werden in Form von Kopiervorlagen und zum Teil farbig als digitales Zusatzmaterial mitgeliefert, sodass alle Rätsel und Spiele ohne großen Arbeitsaufwand sofort einsatzbereit sind. Angaben zu Lehrplanbezug, Klassenstufe, Anzahl der Spieler*innen und Dauer sowie eine Kurzvorstellung des jeweiligen Rätsels bzw. Spiels geben Ihnen einen schnellen Überblick und sparen Ihnen Zeit bei der Vorbereitung. Diese Rätsel und Spiele werden Ihren Geographieunterricht bereichern! Die Themen: - Eine spannende Deutschlandrallye - Europa - Nachbarn gesucht - Die Türkei entdecken - Peru - eine Reise zu den Inkas - Australien - unterwegs im kleinsten Kontinent - Staaten, Flüsse und Gebirge der Erde u.v.m. Der Band enthält: - Zu jedem Rätsel und Spiel praktische Hinweise für die Lehrkraft - Ansprechend gestaltete Kopiervorlagen - Farbige Spielvorlagen und -karten als digitales Zusatzmaterial , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Erscheinungsjahr: 20240919, Produktform: Kassette, Inhalt/Anzahl: 1, Autoren: Helf, Reinhold~Vierbuchen, Gerhard, Seitenzahl/Blattzahl: 80, Keyword: 5. bis 10. Klasse; Erdkunde/Geographie; Rätsel und Spiele; Sekundarstufe I, Fachschema: Geografie / Lehrermaterial, Bildungsmedien Fächer: Erdkunde, Geographie, Fachkategorie: Schule und Lernen, Altersempfehlung / Lesealter: 23, Genaues Alter: SEK, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Schulform: SEK, Sender’s product category: BUNDLE, Länge: 297, Breite: 210, Höhe: 11, Gewicht: 280, Produktform: Geheftet, Genre: Schule und Lernen,25,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.